Von der regulierten Anforderung zum abgenommenen Release.
Wir machen aus Angriffsfläche beweisbare Absicherung. SPNORTH Security/Research testet, härtet und beweist – PTaaS, NIS2 und ISO 27001 mit Evidenzkette und menschlicher Verantwortung.
Synthetische Illustration: abstrakte Skizze mit Beispieldaten, kein Kundensystem. 19+ Jahre Gründer-Erfahrung in regulierter IT-Delivery (Quelle: CV/Katalog §1) ISO 27001 ISMS Manager & Auditor, TÜV Austria 2025 (Quelle: Katalog §1) 4 Pfade Lösungswege für Delivery, Regulierung, Daten, KI 10–15 Min kostenlose Ersteinschätzung, menschlich, unverbindlich Häufige Trigger – direkter Einstieg SPNORTH Consulting
Externe Angriffsfläche wächst mit jedem Release; Web-Apps, APIs und Cloud-Konfiguration werden nur episodisch getestet. Folge: Schwachstellen leben monatelang im Netz, Priorisierung folgt Bauchgefühl statt CVSS und Evidenz fehlt.
Angriffsfläche: Penetrationstests & PTaaS SPNORTH Consulting
NIS2- und ISO-27001-Anforderungen liegen verteilt in Dokumenten; Ownership, Controls und Nachweise sind unklar. Folge: Audits zeigen Lücken, Management-Haftung bleibt unbehandelt und die Frist läuft.
NIS2 & Regulatorik umsetzen SPNORTH Consulting
Scanner-Reports stapeln sich ohne Priorisierung; kein Owner, kein SLA, kein nachvollziehbarer Behebungszyklus. Folge: Risiken werden berichtet, aber nicht beseitigt — und das Management sieht nur Rauschen.
Vulnerability-Management mit Evidenz SPNORTH Consulting
KI-Agenten greifen auf Sensordaten und Systeme zu; Prompt-Injection, Datenabfluss und fehlende Protokolle sind unbehandelt. Folge: Ein Vorfall über den Agenten ist nicht nachweisbar abgedeckt — Haftungs- und Melde-Risiko.
Sicherheit im KI-Betrieb Zwei Linien, eine Verantwortung Testen, härten, beweisen — ein verantwortlicher Weg von der Angriffsfläche zur beweisbaren Absicherung.
Sie bekommen: eine belastbare Entscheidung mit Basis, Optionen und naechstem Schritt – kein endloses Workshop-Karussell.
Operate-Services sind eine optionale Fortsetzung nach der Lieferung – kein eigener Top-Level-Zweig.
So läuft die Zusammenarbeit Kostenlose Ersteinschätzung (10–15 Min.) – Problem, Passung, nächster Schritt. Bezahlte Diagnostik, wenn qualifiziert – Scope und kommerzielle Bedingungen erst hier. SPNORTH Security ansehen setzt um – mit Freigaben und Evidenz. Operate-Services optional, wo wiederkehrender Wert und ein Exit-Pfad bestehen. Synthetische Illustration: abstrakte Skizze mit Beispieldaten, kein Kundensystem. Drei Einstiegs-Ebenen (Umfang, keine Pakete) Fokussierter Einstieg - Eine Entscheidung, ein Workflow, eine Schnittstelle oder ein Release-Problem.Team-Umsetzung - Ein Produkt, ein Programm oder ein abgegrenzter Engineering-Arbeitsstrom.Mehrteilige Transformation - Mehrere voneinander abhängige Teams, Systeme oder Kontrollbereiche.Produkte Status: geplant
Gebuchtes, sich wiederholendes Penetrationstest-Programm mit Scope-Rhythmus, Retests und Bewertungsevidenz.
Status: geplant
Strukturierter Kontrollrahmen für NIS2-Readiness: Rollen, Risiken, Meldewege und Evidenz auf einen Blick.
Status: geplant
Vom Finder-Fund bis zum Retest: protokollierter Vulnerability-Workflow mit Owner, SLA und revisionssicheren Nachweisen.
Status: geplant
Fertiger Basissatz an Richtlinien, Checklisten und Trainings-Mustern für sichtbare Grund hygiene ab Tag 1.
Beweis statt Behauptung Evidenz entsteht dokumentiert: synthetische Demos, Expert-Review, Pilot-Metriken mit Baseline, genehmigte Kundenstimmen – in dieser Reihenfolge. Methodik ansehen
Wer dahinter steht Gegründet von einer praxiserprobten Senior-Führungskraft: 19+ Jahre Projekt-, Produkt- und Transformationssteuerung in Banking, Versicherung, Telekommunikation und kritischen Infrastrukturen; ISMS Manager & Auditor nach ISO 27001 (TÜV Austria); zertifizierter Compliance Officer (ARS Akademie).
Profil und Governance ansehen
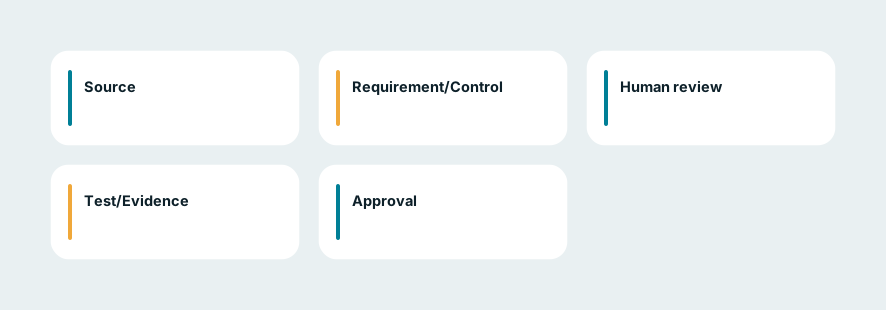
Evidence Flow Synthetisches Beispiel Synthetisches Beispiel: illustrierte Demo mit Beispieldaten, kein Kundensystem und keine Live-Telemetrie.
1 Quelle Freigegebene Quelle mit Version und Rechten (Beispieldatensatz)
2 Anforderung/Control Abgeleitete Anforderung mit Control-Ziel und Owner
3 Human Review Benannter Approver prüft Kontext, Konflikte und Evidenz
4 Test/Evidenz Evaluation mit Ground Truth; reproduzierbares Ergebnis
5 Freigabe Signierte Entscheidung mit Datum und Evidenz-Index
Lieferzyklus im Detail ->
Bereit für die kostenlose Ersteinschätzung? 10–15 Minuten, kostenlos und unverbindlich – Fit, Verantwortung und nächster Schritt statt Gratisberatung.
Kostenlose Ersteinschätzung